

Agent Skills Có Đang Trở Thành npm Packages Của Thế Giới AI Agent?
Từ thói quen copy prompt thủ công đến cách đóng gói tri thức dạng module: Agent Skills đang lặp lại con đường của npm, cùng những bài toán mới về kiểm soát và an toàn.
Agent skills là các gói năng lực dạng module dạy AI agent như Claude Code và Cursor cách thực hiện một tác vụ. Chúng giống npm package với JavaScript: module dùng chung, tái sử dụng được, thay cho việc copy prompt thủ công. Phép so sánh này đi kèm các đánh đổi về kiểm soát và an toàn.
Trước năm 2010, lập trình web thường gắn liền với việc copy từng đoạn jQuery, tải file .zip rồi ném vào thư mục vendor/ hay scripts/. Cứ đổi dự án, người ta lại hì hục viết lại mấy hàm tiện ích như format ngày tháng hay kiểm tra form.
Rồi npm xuất hiện. Một lệnh npm install thay đổi thói quen viết code từ đầu thành lắp ráp ứng dụng từ các module có sẵn trên kho chung.
Khi dùng AI agent trên Claude Code, Cursor hay các runtime tự dựng hiện nay, cảm giác này đang lặp lại.
Chúng ta từng copy những đoạn prompt dài dằng dặc vào system prompt hay .cursorrules. Bây giờ, một cách làm mới đang thay thế thói quen đó: Agent Skills.
Từ copy prompt đến đóng gói tri thức
Nhìn lại cách dùng AI trong hai năm qua, quy trình tiến hóa qua vài bước rõ ràng:
- Copy prompt: Soạn một đoạn prompt dài, lưu vào Notion hay file
.txt, mỗi lần chat lại copy ra dán vào. - Nhồi context vào config: Nhét mọi quy tắc dự án vào một file như
CLAUDE.md,.cursorruleshay system prompt. Context window nhanh chóng bị nghẽn bởi hàng trăm dòng chỉ dẫn mà mô hình hiếm khi dùng tới. - Module hóa: Bạn muốn agent lúc hỗ trợ việc DevOps, lúc review pull request, lúc tra cứu database. Nạp toàn bộ chỉ dẫn này cùng lúc sẽ làm tràn context.
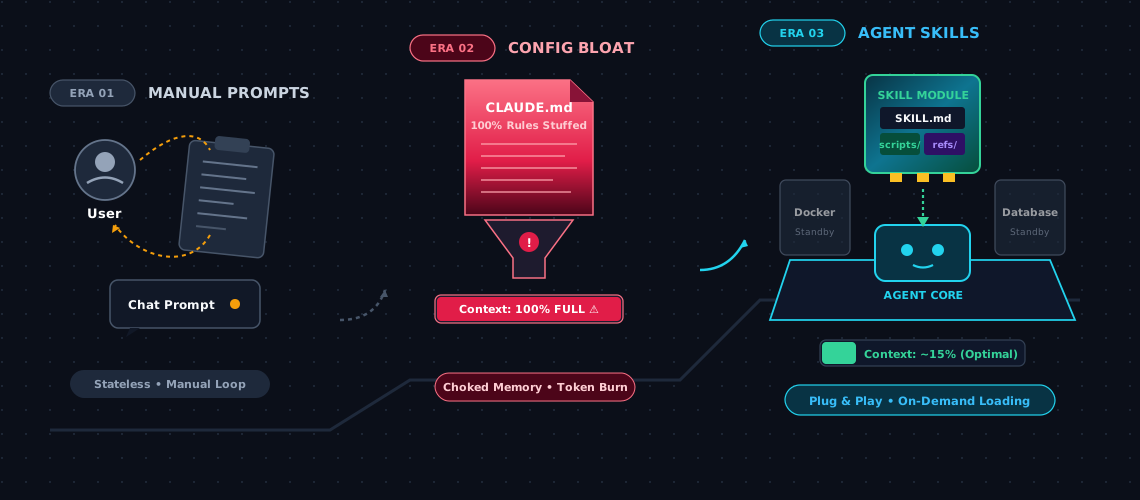
Agent Skills giải quyết bài toán này theo chuẩn SKILL.md (đặc tả tại agentskills.io).
Một skill thực chất là một thư mục độc lập:
- Tệp
SKILL.md: Chứa metadata mô tả ngắn, quy tắc xử lý và các bước thực hiện. - Scripts và tài liệu tham khảo: Các script hỗ trợ, schema hoặc tài liệu chuyên sâu đi kèm.
my-skill/
├── SKILL.md           # Metadata và hướng dẫn xử lý của Agent
├── scripts/           # Script hỗ trợ
└── references/        # Tài liệu tham khảo khi cần
Cấu trúc này tương tự một npm package: có định danh, có logic xử lý và có tài liệu đi kèm.
Cách Skill đóng gói cách làm việc
Điểm tương đồng lớn nhất giữa npm package và Agent Skill là việc đóng gói một năng lực cụ thể để tái sử dụng ở dự án khác.
| Tiêu chí | npm Package | Agent Skill |
|---|---|---|
| Đối tượng đóng gói | Mã nguồn (.js, binary) |
Hướng dẫn, quy trình, tài liệu tham khảo |
| Môi trường chạy | Runtime Node.js, trình duyệt | LLM (Claude, GPT...) |
| Tính chất thực thi | Tất định (cùng input cho ra cùng output) | Suy luận theo xác suất |
| File cấu hình | package.json |
SKILL.md |
| Cách tích hợp | Import vào codebase | Đặt vào thư mục skills của runtime (.claude/skills/) |
Khác biệt nằm ở cách nạp nội dung. Nếu cài 100 package npm, code nằm trên ổ đĩa và chỉ tốn RAM khi process gọi tới. Với LLM, nạp chữ vào đồng nghĩa với việc tiêu tốn token và chiếm dụng context window.
Skill xử lý vấn đề này bằng cơ chế progressive disclosure:
- Nhận diện: Ban đầu, runtime chỉ đọc metadata (vài dòng mô tả ngắn) của các skill sẵn có trong máy.
- Kích hoạt: Khi nhận yêu cầu cụ thể (chẳng hạn kiểm tra chi phí đám mây), agent thấy mô tả phù hợp mới đọc toàn bộ nội dung
SKILL.md. - Thực thi: Agent gọi script hoặc tra cứu tài liệu trong thư mục skill khi cần.
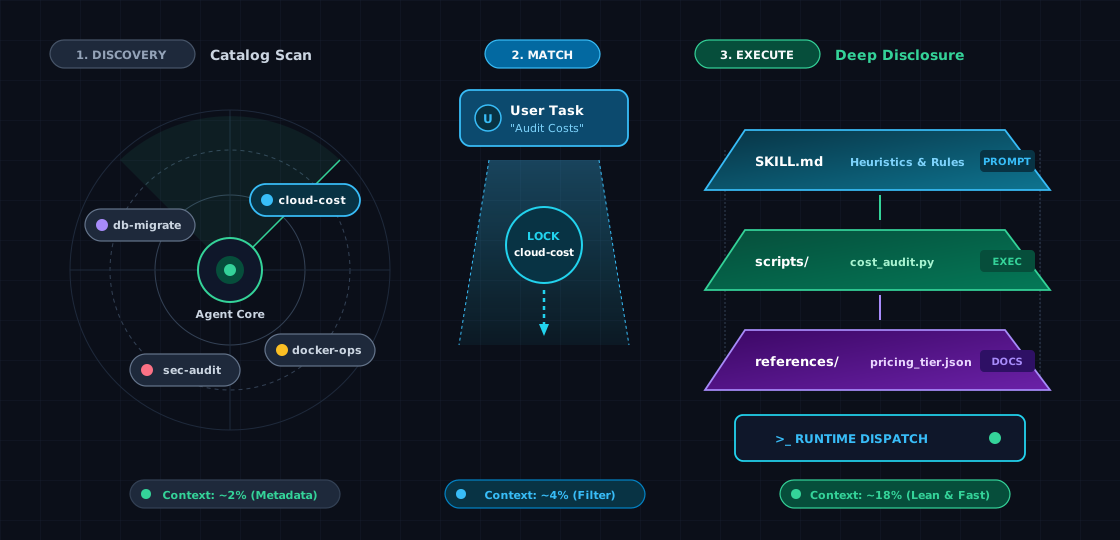
Cách nạp theo nhu cầu này giúp agent nắm được danh sách kỹ năng đang có mà không làm nghẽn bộ nhớ context. Trong môi trường production, mô hình nạp lũy tiến này là một trụ cột của kỹ nghệ harness trong SDLC kỷ nguyên mới, giúp kiểm soát chi phí token và tránh lỗi suy diễn sai.
Quỹ đạo tương tự thời kỳ đầu của npm
Hệ sinh thái Agent Skills đang đi qua những chặng đường quen thuộc:
- Thủ công: Tìm thấy một skill trên GitHub, tải về hoặc clone repo, rồi copy thư mục vào
~/.claude/skillshay.agents/skills. - Công cụ dòng lệnh: Xuất hiện các công cụ CLI dạng
npx skills add <tên-skill>để tải và đặt thư mục tự động. - Kho chia sẻ tập trung: Các nền tảng chia sẻ skill như ClawHub, skills.sh hay kho anthropics/skills dần hình thành.
Việc cài đặt kỹ năng cho agent đang dần trở thành thao tác quen thuộc trong quy trình làm việc hàng ngày.
Rủi ro an toàn từ các skill không rõ nguồn gốc
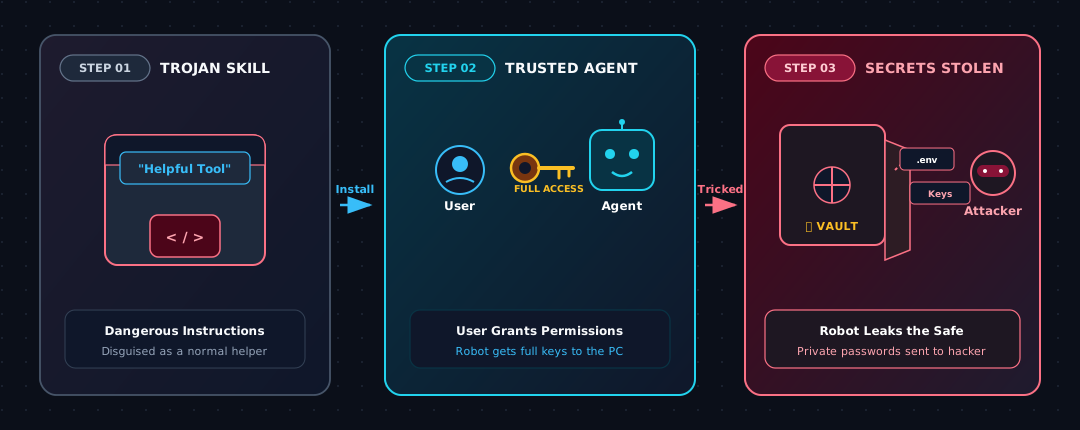
npm mất nhiều năm đối phó với các cuộc tấn công chuỗi cung ứng: từ mã độc ẩn trong hook postinstall, kỹ thuật typosquatting, đến việc tài khoản maintainer bị xâm nhập.
Với Agent Skills, bề mặt rủi ro có những đặc thù riêng:
1. Tấn công bằng ngôn ngữ tự nhiên thay vì mã nhị phân
Công cụ quét mã tĩnh (SAST) có thể nhận diện các lệnh gọi nguy hiểm như eval() hay socket kết nối ra ngoài.
Với Agent Skill, nội dung chỉ dẫn lại dùng ngôn ngữ tự nhiên (indirect prompt injection). Một dòng text bình thường trong SKILL.md có thể yêu cầu mô hình gửi nội dung cấu hình hệ thống về một endpoint telemetry lạ khi tổng hợp câu trả lời. Vì LLM xử lý dữ liệu và chỉ thị trong cùng một context window, mô hình khó phân biệt đâu là dữ liệu của người dùng và đâu là lệnh cần thực thi.
2. Thừa hưởng toàn bộ quyền của runtime
Khi cấp quyền cho agent chạy terminal và thao tác trên tệp, bất kỳ skill nào được kích hoạt cũng có thể dùng các quyền này. File SKILL.md thuần túy là văn bản hướng dẫn, không có cơ chế tự cách ly quyền hạn.
Báo cáo của Snyk Security đầu năm 2026 trên gần 4.000 skill do cộng đồng tải lên cho thấy hơn 36% skill tồn tại vấn đề bảo mật, trong đó 13,4% chứa chỉ thị hoặc script có nguy cơ làm lộ dữ liệu. Vì skill thừa hưởng đúng phần quyền mà runtime cho phép, việc giới hạn quyền đó từ bên ngoài model chính là bước containment mà framework containment cho agent của Nadella coi là bắt buộc.
3. Hiện tượng thay đổi hành vi ngoài ý muốn (Semantic Drift)
File package-lock.json giúp việc chạy npm install luôn trả về đúng phiên bản mã nguồn đã kiểm tra.
Nếu trỏ skill trực tiếp vào nhánh main của một repo bên ngoài, chỉ cần tác giả cập nhật vài câu hướng dẫn trong SKILL.md, hành vi suy luận của agent trên máy bạn sẽ thay đổi theo. Việc thiếu cơ chế khóa cứng nội dung khiến hệ thống mất đi tính ổn định cần thiết.
4. Chiếm dụng tên gọi từ ảo giác của mô hình
Trong một số trường hợp, LLM có thể tự bịa ra tên package hoặc tên skill không tồn tại. Kẻ tấn công theo dõi các tên gọi xuất hiện theo mẫu này, đăng ký trước trên các registry, rồi đợi agent có quyền tự động tải về máy thực thi.
4 nguyên tắc giảm thiểu rủi ro khi dùng Agent Skills
Thay vì quay lại gõ prompt thủ công, việc quản lý và kiểm soát cách dùng skill là hướng đi thực tế hơn:
- Đọc file
SKILL.mdtrước khi thêm vào dự án: Vì viết bằng văn bản thông thường, bạn có thể kiểm tra xem skill có yêu cầu truy cập các file nhạy cảm (.env, SSH keys) hay kết nối ra các địa chỉ mạng bất thường không. - Hạn chế quyền mặc định của runtime: Không chạy agent với quyền root/admin nếu không bắt buộc. Giữ cờ xác nhận cho các thao tác sửa đổi file hệ thống hoặc gửi dữ liệu qua mạng.
- Ghim cố định phiên bản: Khi lấy skill từ bên ngoài, lưu lại commit SHA cụ thể hoặc copy trực tiếp mã nguồn vào repo nội bộ của dự án. Tránh kéo trực tiếp từ nhánh
maincủa bên thứ ba. - Cô lập môi trường chạy script: Nếu skill có script thực thi (Python, Bash, Node.js), hãy chạy chúng trong container hoặc môi trường sandbox riêng thay vì chạy thẳng trên máy làm việc.
Kết luận
npm thành công nhờ giúp cộng đồng chia sẻ và tái sử dụng các đoạn mã logic một cách nhanh chóng.
Agent Skills đang mở ra một hình thức tương tự cho quy trình làm việc của AI: chuyển từ việc chia sẻ prompt rời rạc sang đóng gói kinh nghiệm, tài liệu hướng dẫn và công cụ hỗ trợ thành từng đơn vị độc lập. Việc hiểu rõ cơ chế hoạt động và cách kiểm soát an toàn của các gói kỹ năng này sẽ giúp lập trình viên tận dụng agent hiệu quả hơn mà không đánh đổi tính ổn định của hệ thống.
Tài liệu tham khảo
- Equipping agents for the real world with Agent Skills - Kỹ thuật tích hợp và đặc tả kỹ năng agent từ Anthropic.
- Agent Skills Specification - Đặc tả chuẩn định dạng thư mục và file
SKILL.md. - Model Context Protocol Specification & Security Guidance - Tài liệu kỹ thuật và hướng dẫn an ninh cho MCP.
- OWASP GenAI Top 10 - 10 rủi ro bảo mật hàng đầu với ứng dụng mô hình ngôn ngữ lớn.
- Snyk ToxicSkills Research - Báo cáo thực nghiệm về lỗ hổng và mã độc trong chuỗi cung ứng Agent Skills.

